L’essor de l’intelligence artificielle générative a fortement amplifié les risques liés au phishing.
Les escrocs peuvent désormais générer des e-mails de très grande qualité et, souvent, hyper-personnalisés.
L’IA peut, par exemple, utiliser des informations disponibles sur les réseaux sociaux pour rendre les messages encore plus crédibles ou reprendre les éléments graphiques de sites web bien connus pour produire des messages qui paraissent familiers et, donc, pertinents.
La détection humaine n’en devient que plus difficile !
Dans cet article, que nous ferons évoluer dans le temps pour tenir compte des nouvelles menaces, nous vous présentons nos recommandations pour lutter contre ce fléau qu’est le phishing.
Avant tout, prenez le temps !
L’un des ressorts les plus courants du phishing est de vous mettre la pression, de vous inciter à réagir immédiatement.
Ne vous privez pas du temps de l’observation et de la réflexion, bien au contraire, plus le message vous demande de réagir rapidement, plus nous vous conseillons de prendre le temps dont vous avez besoin pour vérifier les implications de vos actions à venir : répondre ou pas, cliquer sur un lien ou non, etc.
Mais le phishing est polymorphe : certaines arnaques misent sur la sympathie ou s’appuient sur des demandes de routine…
Nous allons donc voir un peu plus loin comment, urgence ou pas, vérifier, étape par étape, si vous êtes face à un message de hameçonnage.
Dans tous les cas, si vous avez le moindre doute, n’hésitez pas à contacter vos interlocuteurs par les canaux habituels – le téléphone, en particulier, reste un moyen de communication de choix. Monarobase est d’ailleurs facilement joignable par ce biais.
Vérifiez, vérifiez, vérifiez
1. Vérifiez que l’expéditeur du message est légitime
Les adresses e-mail utilisées par vos interlocuteurs habituels doivent émaner des noms deex domaines habituels !
Exemple avec les e-mails envoyés par Monarobase
Nos e-mails sont toujours envoyés depuis une adresse se terminant par @monarobase.net.
Jamais nous ne vous enverrons de messages depuis une adresse autre. Pour être sûr·e, vous devez impérativement vérifier l’adresse complète de l’expéditeur, pas seulement le nom affiché par votre logiciel de messagerie.
2. Avant de cliquer sur un lien, vérifiez vers quoi il pointe
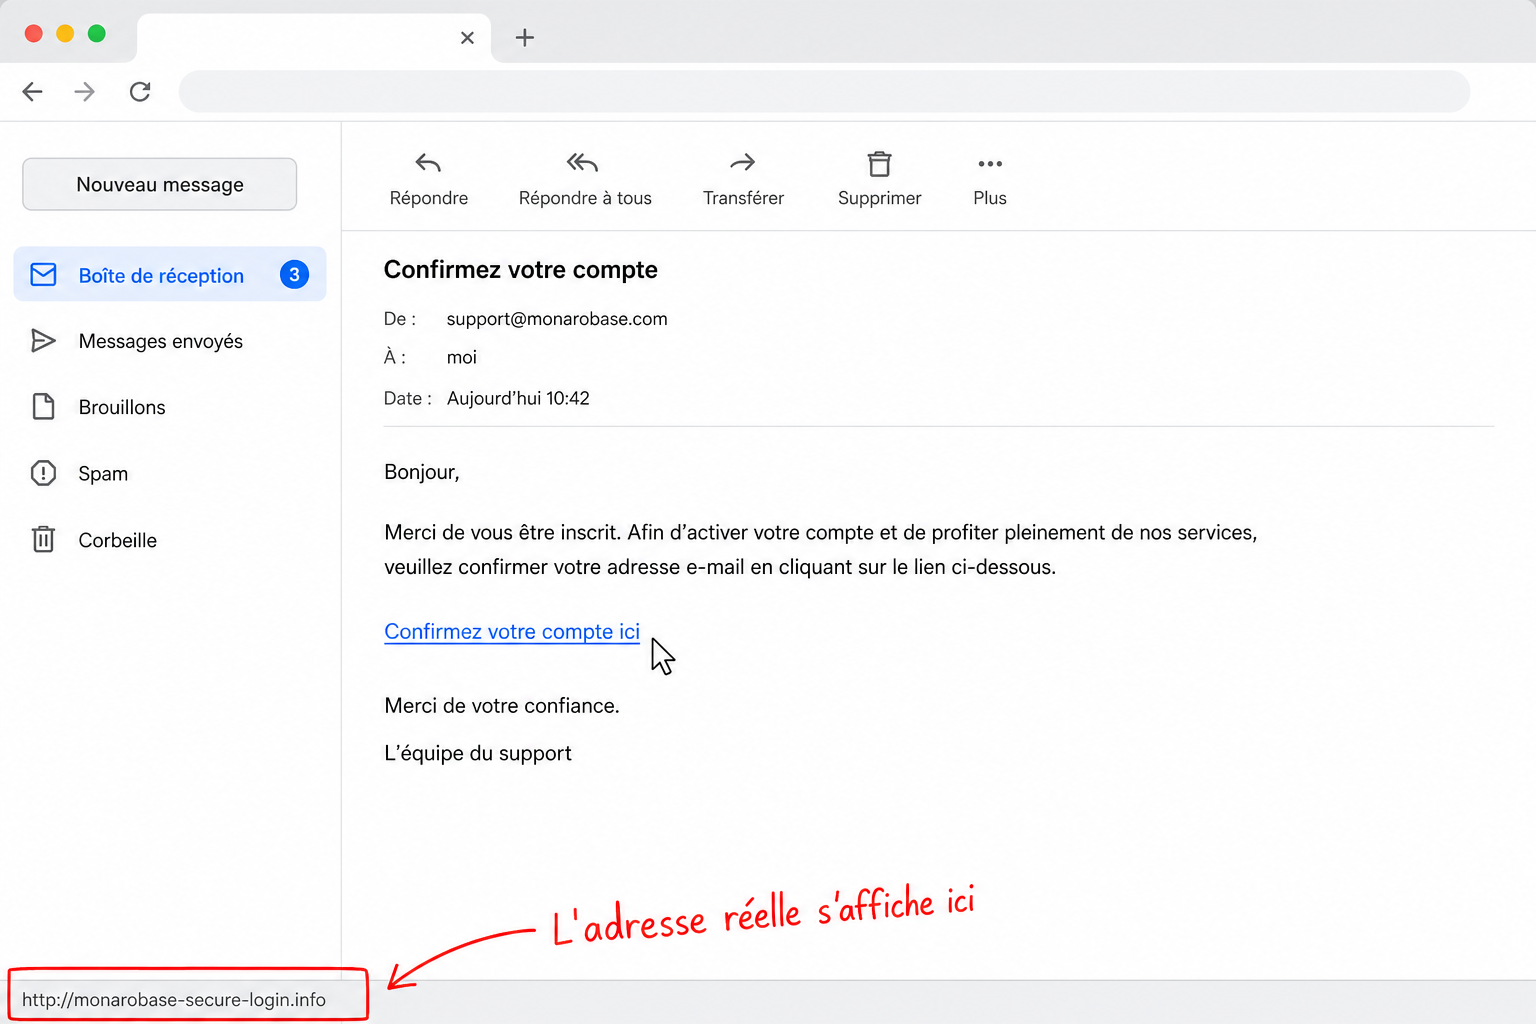
- Sur ordinateur : positionnez votre souris au-dessus du lien, sans cliquer. L’adresse vers laquelle envoie le lien s’affiche en bas de la fenêtre de votre navigateur ou de votre client mail.
- Sur mobile ou tablette : appuyez longuement sur le lien, l’adresse s’affiche dans une boîte de dialogue.
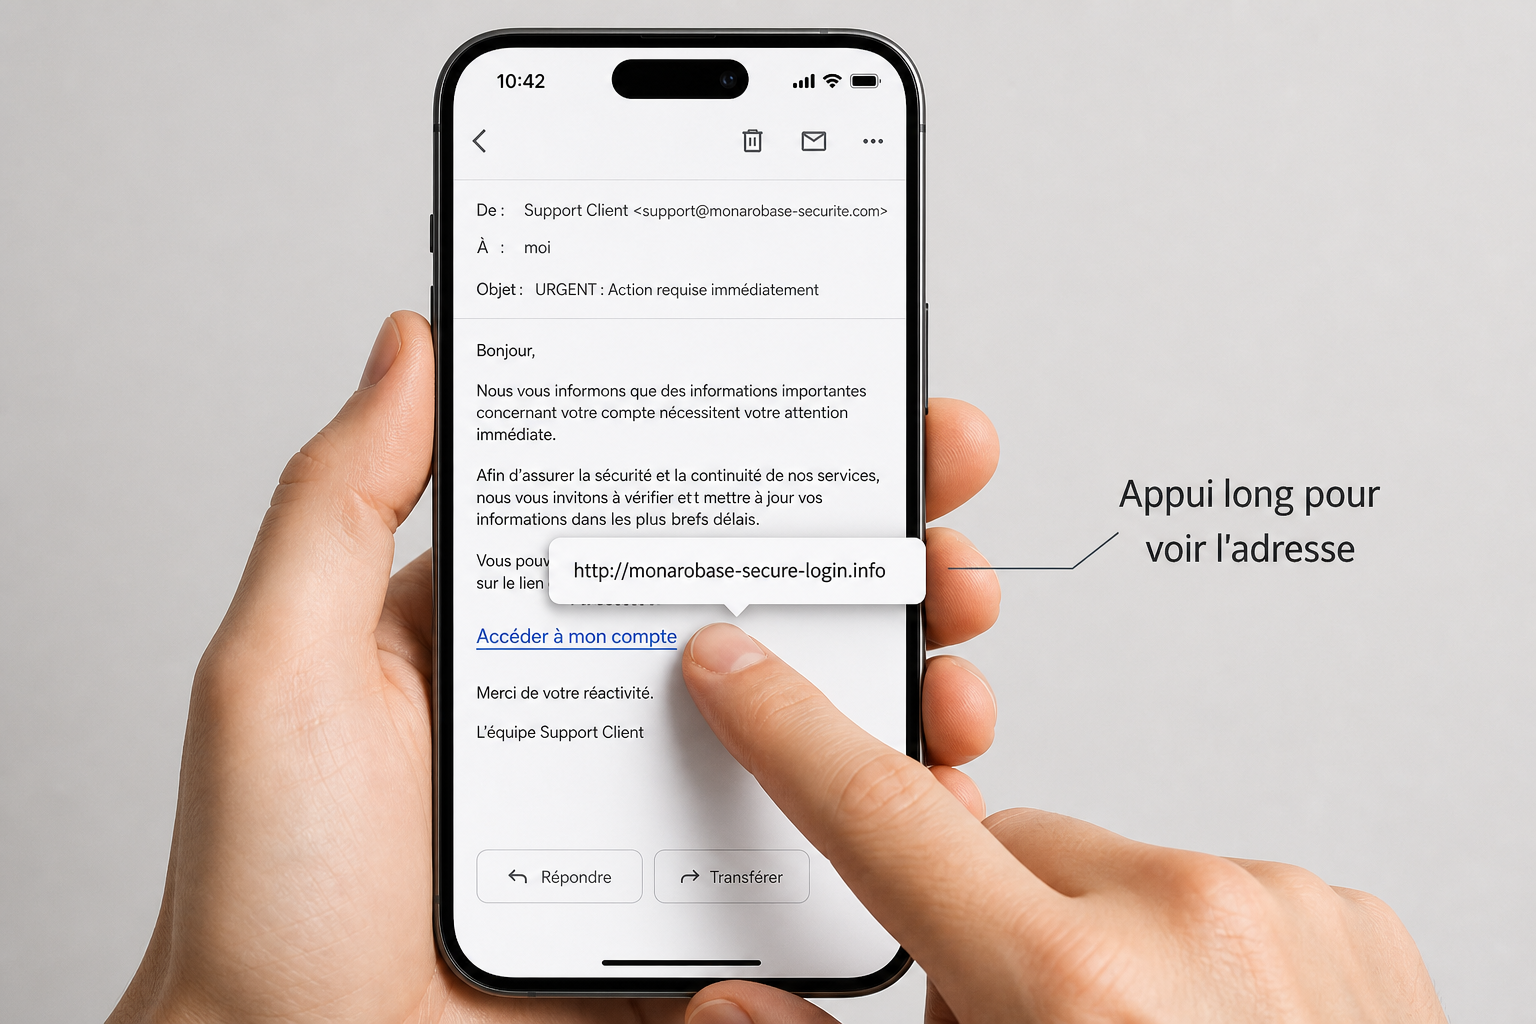
Une fois l’adresse affichée, assurez-vous qu’elle est sécurisée, commence par https:// et qu’elle pointe sur un site en rapport légitime.
Exemple avec les e-mails envoyés par Monarobase
Les liens pointant vers Monarobase doivent correspondre à l’un des deux cas de figure suivants :
- Soit l’adresse se termine exactement par monarobase.net
- Soit il y a une barre oblique (/) juste après monarobase.net, avant tout autre caractère
Assurez-vous aussi qu’il ne s’agit pas d’une contrefaçon : lettre modifiée, tiret ajouté, extension (.com, .fr, .info, etc.) différente de l’extension habituelle.
Exemples d’adresses Monarobase légitimes :
https://monarobase.net
https://registre.monarobase.net
https://blog.monarobase.net
https://assistance.monarobase.net
Exemples d’adresses contrefaites :
https://monarobase.net-support.com
https://support-monarobase.net
http://185.23.xx.xx/monarobase.net
https://monorabase.net
https://monarobase.frl
https://monarobaṣe.net *
* Dans ce dernier cas, l’avez-vous remarqué ? Il y a un point sous le « ṣ ».
Il s’agit donc d’une adresse différente de https://monarobase.net ! Nous avons volontairement choisi cet exemple, car cette technique, encore plus subtile, pourrait tromper la vigilance d’utilisateurs très aguerris…
3. Après avoir cliqué sur un lien, vérifiez que vous êtes bien sur une page légitime
Affichez son adresse complète dans la barre d’adresse de votre navigateur :
- Sur ordinateur : cliquez dans la barre d’adresse
- Sur mobile : touchez la barre d’adresse
Vérifiez scrupuleusement l’adresse affichée en vous référant au point précédent (2.)
Si vous pensez avoir été piégé… ne perdez pas de temps !
Si vous avez déjà cliqué sur un lien qui vous paraît suspect après coup
Deux cas de figure :
- Vous n’avez pas saisi de données ? Aucun souci, refermez simplement la page qui s’est ouverte.
- Vous avez saisi des données ? Contactez immédiatement votre interlocuteur habituel par un canal habituel (email, ticket support, téléphone…) afin qu’il sécurise votre compte, puis changez votre mot de passe ainsi que celui de tout autre service où vous l’auriez réutilisé.
Exemple avec Monarobase
Si vous pensez avoir saisi des données relatives à votre compte Monarobase sur un site qui vous paraît frauduleux, contactez-nous immédiatement (par e-mail, ticket support ou téléphone) afin que nous sécurisions votre compte.
Ensuite, changez votre mot de passe cPanel ainsi que celui de tout autre service où vous l’auriez réutilisé. Nous pourrons vous y aider au besoin.
Quelques sujets fréquents de tentatives de phishing
- Avertissement relatif à un service en ligne : un message prétend que le compte de l’un des services que vous utilisez est limité ou sera suspendu à moins que vous n’agissiez rapidement
- Problème de livraison : un e-mail (ou un SMS) vous indique que votre colis n’a pas pu être livré ou est retenu en douane et vous demande une action ou un petit paiement pour que la livraison puisse avoir lieu
- Alerte bancaire : un message vous avertit d’une activité suspecte et vous demande de confirmer certaines informations
Réduisez les risques
- Utilisez un anti-spam de qualité, par exemple SpamExperts, disponible sur tous nos hébergements
- Vérifiez vos paramètres de confidentialité sur les réseaux sociaux et limitez ce que vous partagez publiquement